BETFAIR BUCO SICUREZZA
-
@2Bielko1 quindi dici di inserire ste info in questo servizio per 12 mesi gratuito che ci hanno fornito ?
De fossero gli stessi hacker non fornirebbero un codice gratuito per 12 mesi penso ci si possa fidare
-
@Dadoo si certo ero ironico nella citazione
, e poi ho confermato che alla verifica del servizio offerto mi risultava che non c'era stato nessun uso dei miei dati qualora qualche ninja notasse che c'è stato un uso improprio dei suoi dati sarebbe utile che informasse tutti...
-
@2Bielko1
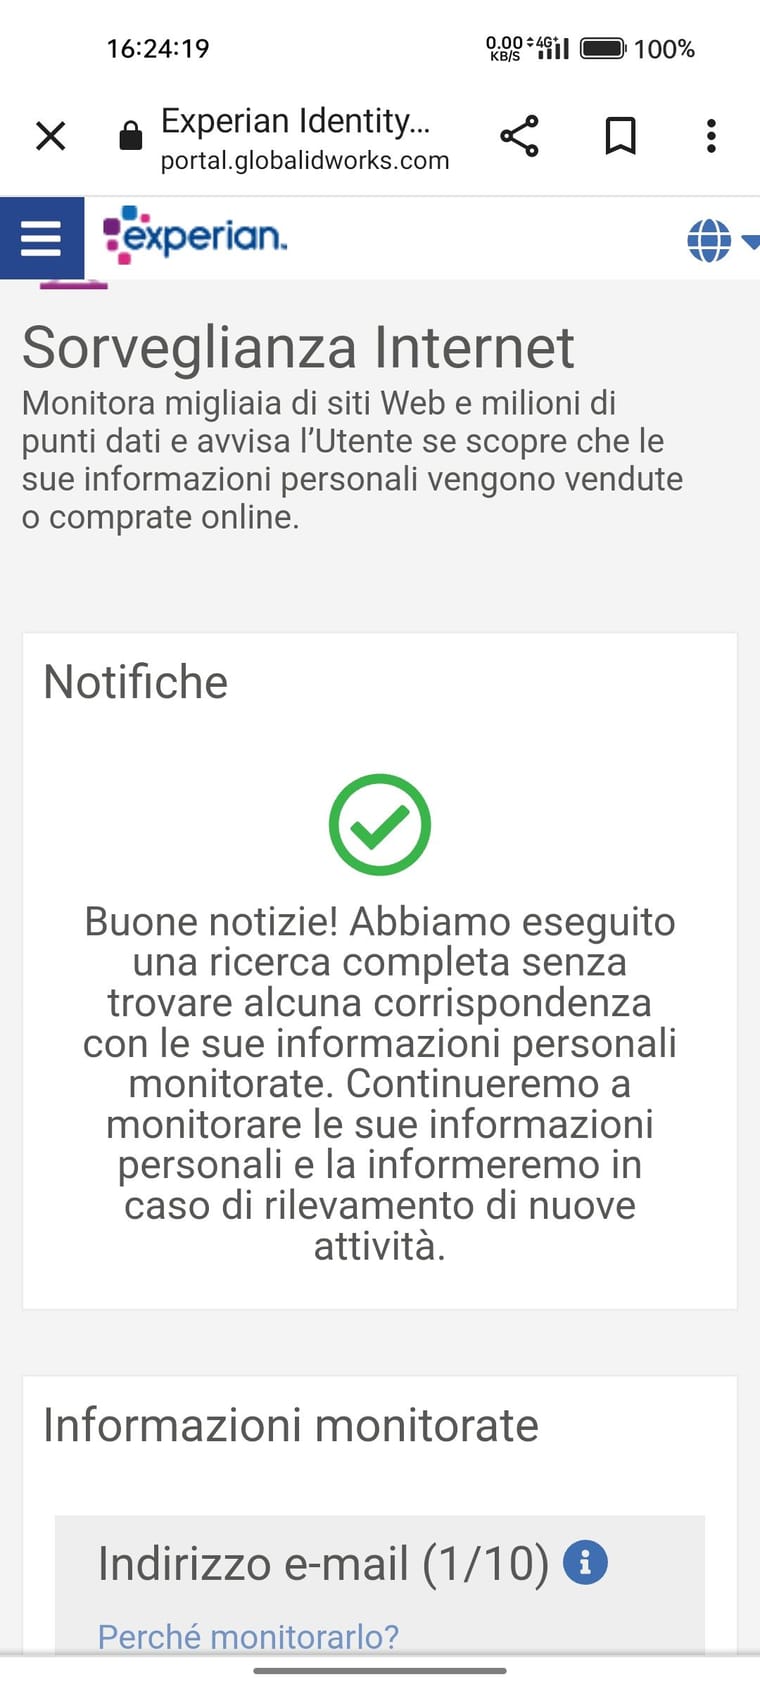
ma per capire, io dovrei inserire tutti i miei dati : email, numeri tel, numeri carta, patente ecc in un sito (mai visto un sito più marcio) che mi è stato consigliato da un altro sito che è stato completamente hackerato?
cioè sono curioso di infilarci tutte le mail ecc però insomma ahahah
-
ma soprattutto, 12 mesi gratuiti e poi? non vedo nemmeno l'opzione per pagare l'abbonamento
-
@Viserion333 mi sa che abbiamo:
-
In realtà il problema è stato creato da una applicazione di cui si serve Betfair e come dice la stessa e-mail, anche altre aziende la usano.
Provate a cercare <software MOVEit Transfer> e vedrete che è un problema legato ai trasferimenti monetari. Magari anche altri books la usano. -
@ledany ma nell'email di betfair dice che è destinato allo scambio di file, e come sempre si può leggere nell'email, vi è stata una possibile violazione di dati riguardante file personali di autentificazione e codice fiscale. non si parla di carte di credito o altri metodi di pagamento.
leggendo un po' sull'accaduto consigliano di limitare accessi agli http che usano moneyit transfer, contatterò betfair per sapere quando viene usato dal book stesso.
non credo che facendo scommesse entri in gioco moneyit transfer per esempio, magari entra in gioco solo in depositi/prelievi anzi forse solo quando si fa l'upload di file personali.~Ti va un uovo alla diavola?~
Non puoi fare il botto senza uscirne piùludopatico -
https://www.sentinelone.com/blog/moveit-transfer-exploited-to-drop-file-stealing-sql-shell/
L'articolo è molto tecnico. Da quello che ho capito, c'è una vulnerabilità in una vecchia versione di MovIT per cui è possibile richiedere dei documenti (file) presenti sul server. Da questo deduco che hanno rubato delle scansioni di carte di identità.
Credo che in questo caso Betfair non sia responsabile direttamente.
-
@2Bielko1 ha detto in BETFAIR BUCO SICUREZZA:
@ledany ma nell'email di betfair dice che è destinato allo scambio di file, e come sempre si può leggere nell'email, vi è stata una possibile violazione di dati riguardante file personali di autentificazione e codice fiscale. non si parla di carte di credito o altri metodi di pagamento.
leggendo un po' sull'accaduto consigliano di limitare accessi agli http che usano moneyit transfer, contatterò betfair per sapere quando viene usato dal book stesso.
non credo che facendo scommesse entri in gioco moneyit transfer per esempio, magari entra in gioco solo in depositi/prelievi anzi forse solo quando si fa l'upload di file personali.In pratica quell'articolo è più rivolto alle aziende che fanno uso di quel software, come lo stesso attacco è rivolto alle aziende ad uso estorsione. In sintesi, i file sono stati estrapolati tramite una falla, e sono il tramite per ottenere denaro e finanziamenti da dei cracker russi che si fanno chiamare Clop.
Purtroppo sarà sempre più pericoloso muovere denaro e documenti on-line:
Se una volta ti scippavano il portafoglio per strada, ora ti scippano on-line.
-
@gigi85g ha detto in BETFAIR BUCO SICUREZZA:
https://www.sentinelone.com/blog/moveit-transfer-exploited-to-drop-file-stealing-sql-shell/
Credo che in questo caso Betfair non sia responsabile direttamente.
Esatto, loro hanno proposto un abbonamento grauito per 12 mesi "preventivo".
-
@ledany credo che sia più per rivendere i dati che per richiedere un'estorsione, altrimenti andavo a rubare segreti industriali .
-
@2Bielko1 ha detto in BETFAIR BUCO SICUREZZA:
@ledany credo che sia più per rivendere i dati che per richiedere un'estorsione, altrimenti andavo a rubare segreti industriali .
La falla è quella e rubi dove c'è l'occasione.
-
-
l'avete ricevuta tutti la mail di betfair? io ho appena controllato e non l'ho ricevuta...
-
@Zip_close idem io non ricevuta
-
Ma quindi basta mettere più sicurezza su betfair ?
-
@Zip_close neanche io , comunque avendo letto i msg precedenti, betfair è stato vittima di un problema causato da un'applicazione di terze parti (usata da tante aziende).
Si parla di possibile fuga di dati, che se effettivamente copiati riguardano cf e verifica (che sia bancaria e/o documenti) ma non l'accesso al sito.
Infatti si sono preoccupati di prevenire furti di identità, senza chiedere di cambiare password (men che meno rigenerare codici per la 2FA ecc), cosa che se urgente si può forzare senza aspettare che uno legga le mail.
Io sono tranquillo, si tratta secondo me di verifiche proattive, non causate da casi accertati. Questo sia per betfair, che per le banche (se pure tentano via telefono di inserire un bonifico in uscita chi glielo dice l'otp?, viene chiesto anche solo per modificare informazioni sensibili, per dire).
Sempre che riescano a ingannare il call center, considerando che se non chiami dal telefono certificato ti negano certe operazioni o fanno prima verifiche più approfondite, domande di sicurezza ecc per riconoscerti. -
Tra l'altro, non legato a questa vulnerabilità specifica, vi consiglio di cambiare la password di Paypal se usate quella password anche su altri siti.
In questi giorni Paypal sta riscontrando un numero elevato di accessi fatti con la tecnica del credential stuffing.
Questo tipo di attacco è una forma di hacking in cui un aggressore utilizza credenziali (username e password) che sono state ottenute da altri siti per tentare di accedere a un sito target. Cercano di sfruttare il fatto che molte persone riutilizzano le stesse credenziali su più siti web, rendendo possibile l'accesso non autorizzato su un sito diverso da quello originale in cui sono state rubate le credenziali.
-
Anche a me è arrivata e sono molto preoccupato: mi aggiornate?
-
@ninjalem nulla a 2 miei amici sono entrati anche se avevano autenticazione a 2 fattori ed hanno perso molti soldi.


Ciao! Sembra che tu sia interessato a questa conversazione, ma non hai ancora un account.
Stanco di dover scorrere gli stessi post a ogni visita? Quando registri un account, tornerai sempre esattamente dove eri rimasto e potrai scegliere di essere avvisato delle nuove risposte (tramite email o notifica push). Potrai anche salvare segnalibri e votare i post per mostrare il tuo apprezzamento agli altri membri della comunità.
Con il tuo contributo, questo post potrebbe essere ancora migliore 💗
Registrati AccediRegolamento | Guida | Seguici su Telegram e WhatsApp | Invita gli amici e guadagna
Orari Assistenza: Lun-Sab 9:30-20:30, Dom 10.30-13.30 e 15:30-18.30